
Parola singură nu te mai apără. Oricât de lungă ar fi, poate fi furată dintr-o breșă, ghicită sau cerută frumos de un site fals care arată exact ca pagina de login de la Facebook. Platformele mari au înțeles asta de mult. De aceea telefonul îți cere fața sau amprenta, iar Google te întreabă pe alt dispozitiv dacă tu ești cel care încearcă să intre.
Două lucruri contează. Autentificarea biometrică înseamnă că te identifici cu ceva ce ești, amprentă sau față. Autentificarea în doi pași înseamnă că după parolă mai urmează un pas, de obicei un cod sau o confirmare pe telefon. Le vrei pe amândouă. Iar pe platformele care permit, le înlocuiești cu un passkey și scapi de parolă de tot.
Mai jos ai explicațiile pe scurt și apoi pașii concreți pentru Google, Apple, Facebook, Instagram, TikTok, WhatsApp, Steam, PlayStation, Discord și Netflix.
Ce e autentificarea biometrică și de ce amprenta nu pleacă de pe telefon
Când deblochezi telefonul cu amprenta sau cu fața, telefonul nu trimite nimănui poza feței tale. Datele biometrice stau într-o zonă izolată a procesorului. Apple îi spune Secure Enclave, Android are echivalentul lui. Aplicațiile nu au acces acolo. Facebook sau banca primesc un singur răspuns de la telefon, da sau nu, tu ești sau nu ești.
De asta biometria pe telefon e sigură chiar dacă pare un moft. Nimeni nu îți poate fura amprenta dintr-o breșă la TikTok, pentru că TikTok nu o are.
Are și limite. Biometria confirmă că tu ții telefonul în mână, dar nu înlocuiește parola contului. Dacă cineva îți știe parola de Instagram, intră de pe laptopul lui fără să îi pese de Face ID-ul tău. Biometria protejează dispozitivul. Pentru cont ai nevoie de pasul doi sau de un passkey, care le combină pe amândouă.
Ce e autentificarea în doi pași și de ce SMS-ul e cea mai slabă variantă
Autentificarea în doi pași, sau verificarea în doi pași cum îi spun unele platforme, adaugă o a doua cheie după parolă. Parola e ceva ce știi. Pasul doi e ceva ce ai, de obicei telefonul. Chiar dacă îți scapă parola, hoțul se blochează la pasul doi.
Pasul doi vine în trei forme, de la slab la puternic.
Codul prin SMS. E cel mai răspândit și cel mai ușor de păcălit. Un atacator poate convinge operatorul să îți mute numărul pe altă cartelă, atacul numit SIM swap, și primește el codurile. Iar un site fals îți poate cere codul din SMS la fel cum îți cere parola. Dacă platforma oferă altceva, SMS-ul rămâne doar ca rezervă.
Aplicația de autentificare. Google Authenticator, Microsoft Authenticator sau aplicația Parole de pe iPhone generează un cod de șase cifre care se schimbă la 30 de secunde. Codul se naște pe telefonul tău și nu trece prin rețeaua mobilă. Nu poate fi interceptat. Poate fi furat doar dacă îl tastezi tu pe un site fals.
Confirmarea pe dispozitiv. Google și Apple nu îți mai cer cod, ci îți trimit o întrebare pe telefonul deja logat. Apeși Da și ai intrat. E comod, dar cineva îți poate trimite zece notificări la rând până apeși Da din reflex. Dacă primești o confirmare pe care nu ai cerut-o, răspunsul e mereu Nu.
Biometric sau doi pași? Le vrei pe amândouă
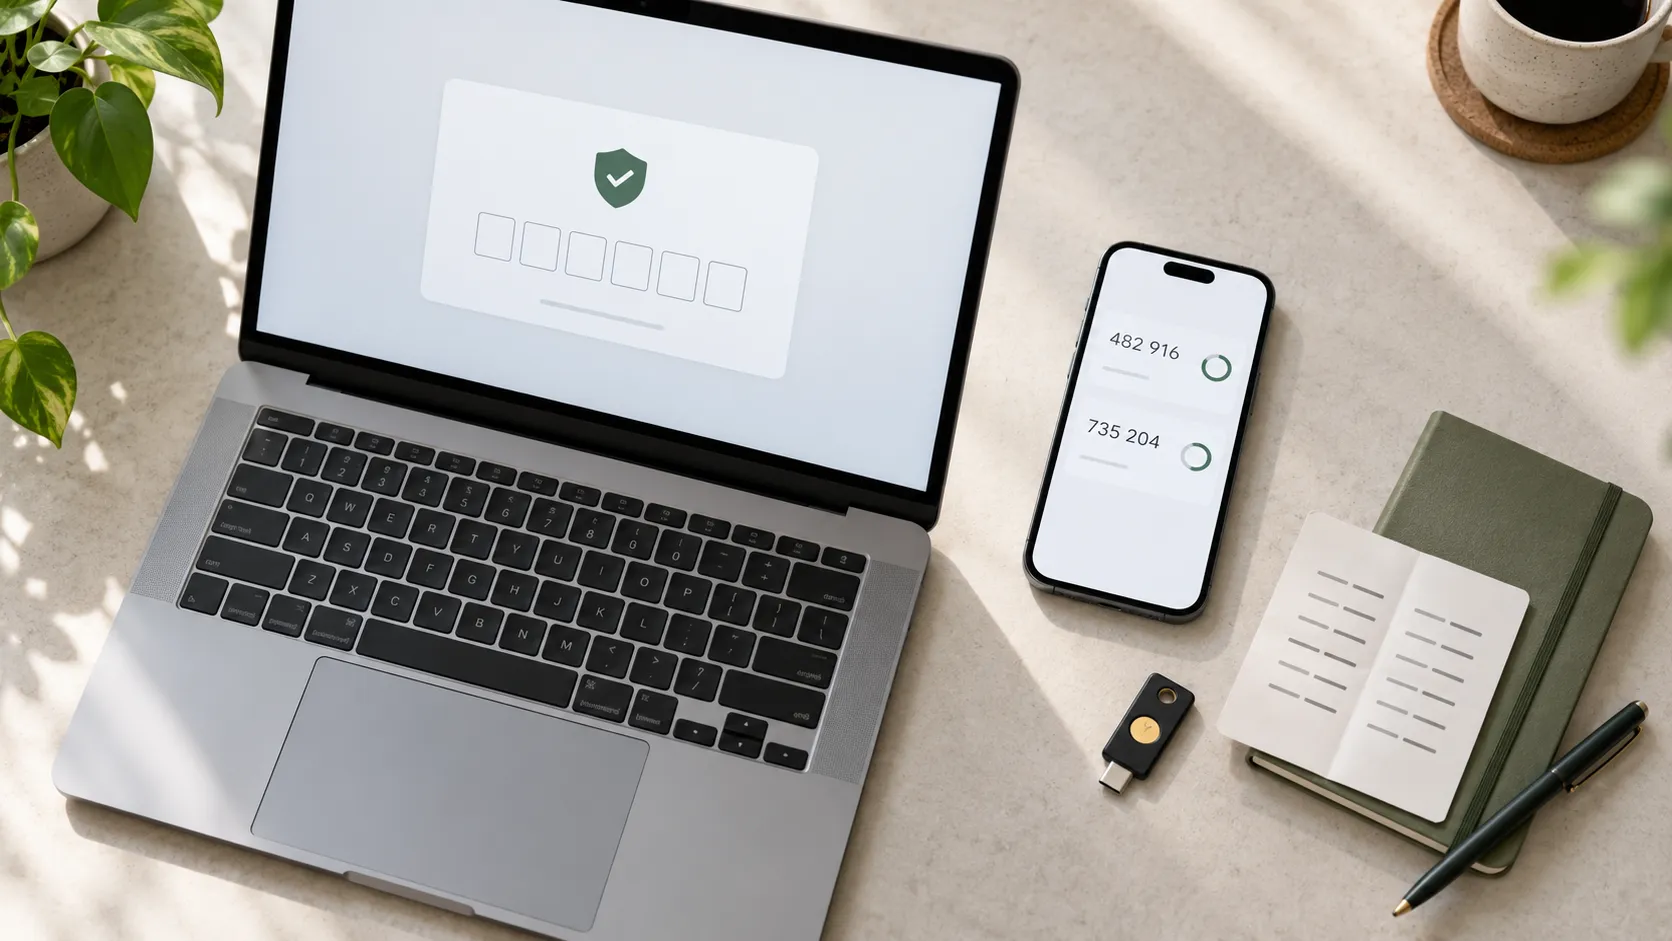
Întrebarea e greșit pusă. Biometria și pasul doi apără lucruri diferite. Prima apără telefonul, a doua apără contul. Un telefon cu Face ID și un cont de Google doar cu parolă e o casă cu ușă blindată și geamul deschis.
Varianta curată e passkey-ul. Un passkey e o cheie digitală creată pe telefonul sau laptopul tău pentru o anumită platformă. Când te loghezi, platforma trimite o provocare, dispozitivul o semnează după ce confirmi cu amprenta sau cu fața, și ai intrat. Nu există parolă de tastat, deci nu există parolă de furat. Un site fals nu primește nimic, pentru că cheia răspunde doar domeniului pentru care a fost creată.
Passkey-ul e în același timp biometric și în doi pași. Ceva ce ai, dispozitivul, plus ceva ce ești, amprenta. De asta platformele care îl au te lasă să renunți la parolă și la codurile prin SMS. Cheile se sincronizează prin iCloud Keychain, Google Password Manager sau un manager de parole gen 1Password sau Bitwarden, deci le ai pe toate dispozitivele tale.
WhatsApp a anunțat în august 2026 că peste un miliard de oameni folosesc deja passkey. Probabil ești printre ei fără să știi.
Cum activezi pe fiecare platformă
Regula e aceeași peste tot. Dacă platforma are passkey, îl faci și îl folosești la login. Dacă nu are, pui aplicație de autentificare și lași SMS-ul doar ca rezervă. Și oriunde primești coduri de backup, le salvezi în alt loc decât telefonul.
Intri pe myaccount.google.com, la Securitate. Acolo ai Verificarea în doi pași și, mai jos, Chei de acces. Pe un telefon Android passkey-ul e deja creat când te loghezi în cont, deci probabil îl ai. Google folosește implicit confirmarea pe telefon, dar poți adăuga și o aplicație de autentificare. Descarcă cele zece coduri de rezervă.
Apple
Autentificarea cu doi factori e practic obligatorie pe un cont Apple nou și se bazează pe dispozitivele tale de încredere, nu pe SMS. Verifici la Setări, numele tău, Conectare și securitate. Passkey-urile pentru alte platforme se salvează automat în aplicația Parole și se deblochează cu Face ID sau Touch ID.
Mergi în Centrul de conturi, la Parolă și securitate. Ai acolo Autentificare în doi pași, unde alegi aplicația de autentificare în locul SMS-ului, și Chei de acces, disponibile în aplicația de mobil din 2025. Deocamdată Facebook permite un singur passkey pe cont.
Aceeași cale, Centrul de conturi, Parolă și securitate, Autentificare în doi pași. Alege aplicația de autentificare. Instagram nu are passkey propriu. Dacă ai contul legat de un Facebook cu passkey, te poți loga cu el, altfel rămâi pe parolă plus pasul doi.
TikTok
Profil, meniul din dreapta sus, Setări și confidențialitate, Securitate și permisiuni. Ai Verificare în doi pași, unde TikTok îți cere să alegi cel puțin două metode. Pune aplicația de autentificare și emailul. Tot acolo găsești opțiunea de passkey, pe care TikTok o are din 2023 pe iPhone și din 2024 pe Android.
Setări, Cont. Ai Passkey, pe care îl creezi în două apăsări, și Verificare în doi pași, care din august 2026 nu mai e un PIN de șase cifre, ci o parolă adevărată. Pune-le pe amândouă. Parola de verificare e ce te salvează dacă cineva îți primește codul de activare prin SMS.
Steam
Steam nu are passkey. Are Steam Guard, cu două variante, cod pe email sau codul din aplicația Steam Mobile. Îl vrei pe al doilea. Instalezi aplicația Steam pe telefon, intri la Steam Guard și activezi autentificatorul. Un singur telefon poate fi autentificator pentru un cont, așa că notează codul de recuperare pe care ți-l dă la final.
PlayStation
Pe consolă, Setări, Utilizatori și conturi, Securitate. Ai Conectare cu cheie de acces, care îți înlocuiește parola și oprește codurile prin SMS, și Verificare în doi pași, cu aplicație de autentificare sau SMS. Sony îți dă zece coduri de rezervă, salvează-le.
Discord
Setări utilizator, Contul meu. La Chei de securitate adaugi un passkey și te loghezi fără parolă, cu Face ID sau amprentă. Poți avea până la 16 chei pe cont. Dacă vrei varianta clasică, activezi aplicația de autentificare și descarci codurile de backup.
Netflix
Netflix nu are passkey. Are autentificare în doi pași opțională, în Cont, la Securitate, cu aplicație de autentificare. Din iunie 2026 fiecare profil de adult are nevoie de propria adresă de email, deci fiecare din casă își pune propria protecție pe profilul lui.
Ce faci dacă pierzi telefonul
Telefonul e acum cheia la toate conturile, deci pierderea lui e scenariul pentru care te pregătești înainte, nu după.
Codurile de rezervă sunt plasa de siguranță. Google, PlayStation, Discord și majoritatea platformelor îți dau o listă de coduri de unică folosință când activezi pasul doi. Le salvezi într-un manager de parole sau le printezi și le pui într-un sertar. Nu în Notițe, pe același telefon.
Aplicația de autentificare trebuie să aibă backup. Google Authenticator sincronizează codurile în contul Google dacă îi dai voie. Microsoft Authenticator face la fel prin contul Microsoft. Aplicația Parole de pe iPhone le ține în iCloud. Verifică acum că sincronizarea e pornită, nu după ce ai rămas fără telefon.
Passkey-urile sincronizate supraviețuiesc. Dacă stau în iCloud Keychain sau Google Password Manager, le recuperezi pe telefonul nou odată cu contul. Dacă ai un singur passkey legat de un singur dispozitiv, cum e la Facebook deocamdată, ai nevoie și de o altă metodă activă pe lângă el.
Și blochează telefonul pierdut de la distanță, din Find My sau Găsește dispozitivul. Datele biometrice nu pot fi scoase de pe el, dar un telefon deblocat e un cont deblocat.
Greșeli frecvente
Pasul doi doar pe email. Dacă emailul e protejat doar cu parolă, iar codurile de la celelalte conturi vin pe el, ai mutat tot riscul într-un singur loc. Contul de email se securizează primul și cel mai bine.
Aceeași parolă peste tot. Breșele se întâmplă la alții, dar parola ta refolosită se încearcă automat pe Steam, pe Netflix și pe Instagram în aceeași noapte. Un manager de parole rezolvă asta fără să ții minte nimic.
SMS-ul lăsat ca singura metodă. E mai bine decât nimic, dar dacă platforma oferă aplicație sau passkey, SMS-ul coboară la rezervă.
Codurile de rezervă nedescărcate. Ecranul ăla pe care apeși Mai târziu e exact ecranul care te scoate din necaz când rămâi fără telefon.
Apeși Da pe o confirmare pe care nu ai cerut-o. Dacă Google sau Apple te întreabă dacă tu te loghezi și tu nu te loghezi, cineva îți are parola. Răspunzi Nu și schimbi parola în aceeași seară.
Ștergi aplicația de autentificare înainte să muți conturile. Resetarea telefonului sau schimbarea lui fără transferul codurilor te lasă blocat în afara propriilor conturi. Exportă sau sincronizează înainte.
Întrebări frecvente
E sigur să îmi dau amprenta unei aplicații?
Nu i-o dai. Amprenta rămâne pe telefon, în zona izolată a procesorului. Aplicația primește doar confirmarea că deblocarea a reușit.
Dacă am passkey, mai am nevoie de autentificare în doi pași?
Pe platforma respectivă, nu. Passkey-ul e deja doi factori în unul. Păstrează totuși o metodă de rezervă activă, pentru ziua în care rămâi fără dispozitiv.
Ce aplicație de autentificare să aleg?
Oricare dintre Google Authenticator, Microsoft Authenticator sau aplicația Parole de pe iPhone. Toate generează aceleași coduri standard. Contează doar să ai sincronizarea pornită.
Îmi pot fura contul chiar dacă am pasul doi activ?
Da, dacă tastezi tu codul pe un site fals sau apeși Da pe o confirmare pe care nu ai cerut-o. Pasul doi oprește parola furată, nu înlocuiește atenția. Passkey-ul e singura metodă care nu poate fi pescuită.


